


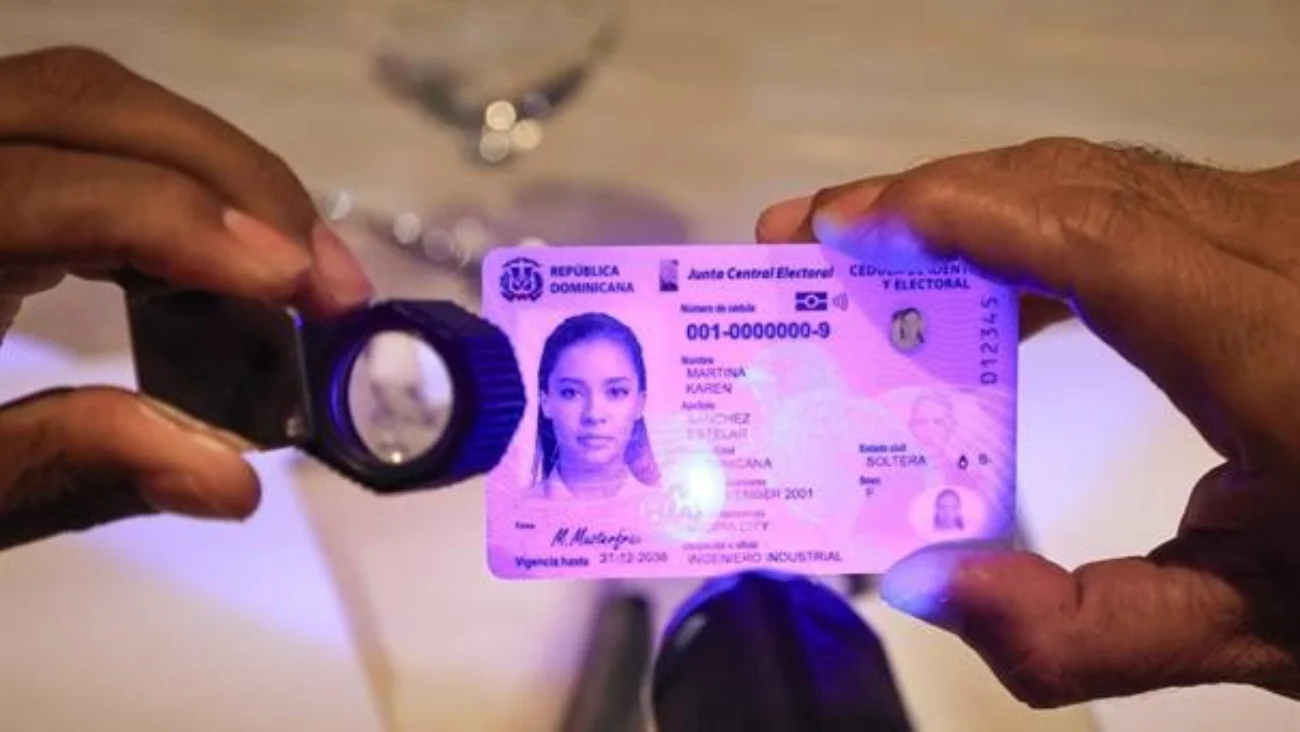
Una auditoría privada puso en duda la solidez criptográfica del chip de la nueva cédula dominicana, el documento que millones de ciudadanos están renovando y que se usará cada vez más en trámites digitales de bancos e instituciones públicas. El estudio, titulado «Proof of Cédula», fue publicado por FACTOR, una firma de seguridad criptográfica, y dirigido por su director ejecutivo, Juan Luis Vargas Molina.
Según FACTOR, el archivo de seguridad del chip está firmado con RSA-1024, un algoritmo que la empresa considera obsoleto. La firma sostiene además que el certificado de ese archivo es de desarrollo y pertenece al proveedor cryptovision, parte de Eviden, lo que indicaría que no se trata de un certificado de producción.
El informe añade otros señalamientos. FACTOR afirma que falta una raíz de confianza pública de la Junta Central Electoral (JCE) y una lista de certificados revocados, y que las direcciones de consulta del chip no están disponibles en Internet. También asegura que la autoridad certificadora de la JCE no figura en el registro de la Organización de Aviación Civil Internacional (OACI), requisito habitual para que documentos con chip sean verificables fuera del país.
FACTOR aclara los límites de su propio trabajo. La auditoría se hizo con información pública, sin acceso a registros de la JCE, según su repositorio. La empresa asegura que no se ha demostrado fraude consumado ni robo de identidad, y que la nueva cédula sigue siendo válida para identificación visual. También indica que comunicó los hallazgos a la JCE hace varias semanas, antes de hacerlos públicos.
El tema cobra peso por el calendario. La JCE ya recomendó a los ciudadanos renovar su cédula en noviembre y diciembre, y advirtió que quienes no tengan el nuevo documento podrían enfrentar dificultades bancarias y laborales. Si el chip tuviera fallas de autenticación, el problema afectaría a un documento de uso masivo. El repositorio de FACTOR calcula que ya fue entregado a unos cuatro millones de personas, cifra que la JCE no ha confirmado.
Quedan varias preguntas abiertas. La JCE no ha ofrecido una respuesta pública a los señalamientos ni ha anunciado medidas correctivas. Los detalles técnicos provienen de FACTOR y no han sido verificados de forma independiente. Tampoco se sabe si la clave privada asociada al certificado de desarrollo está expuesta en paquetes o entornos del fabricante, ni si cryptovision (Eviden) reconoce la configuración que describe la auditoría.
El hecho también fue reportado por Acento, El Nuevo Diario y El Jaya.

Leave feedback about this